
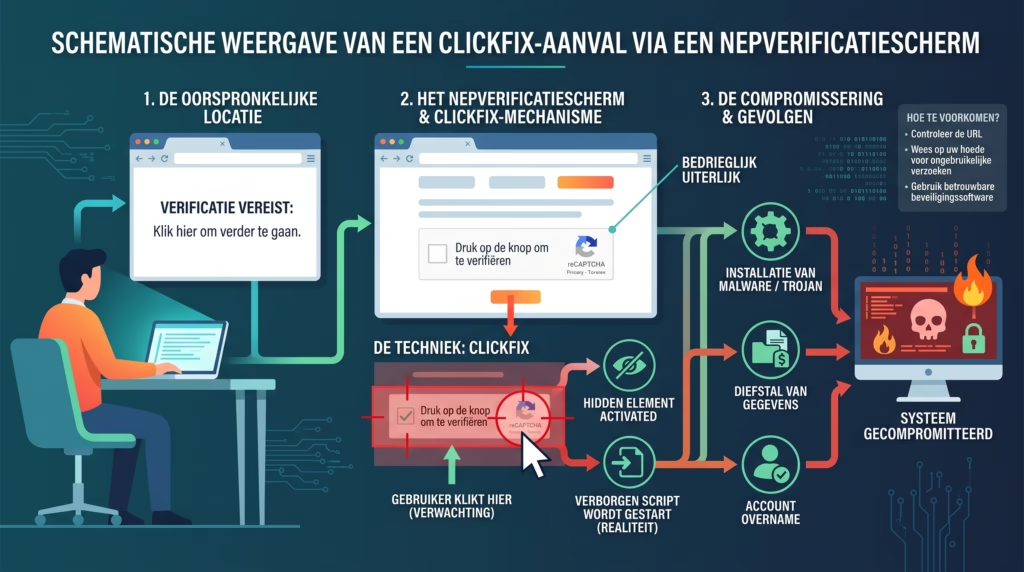
De meeste aanvallen proberen langs je beveiliging te komen. Een ClickFix aanval doet iets anders: het laat het slachtoffer de laatste stap zelf zetten.
Het patroon is inmiddels breed gedocumenteerd. Het Zwitserse NCSC meldde in februari 2026 een toename van meldingen over deze infectiemethode, waarbij mensen via een verzonnen technisch probleem worden verleid om zelf kwaadaardige code in de commandoregel te plakken en uit te voeren. Daarmee omzeilt de aanval technische beveiligingsmaatregelen, omdat het slachtoffer feitelijk toestemming geeft voor de infectie van zijn eigen systeem.
Dat is precies wat deze techniek zo lastig maakt voor organisaties die vooral op tooling vertrouwen.
Hoe de aanval verloopt
De stappen zijn steeds dezelfde.
Het lokaas. Het slachtoffer belandt op een pagina via een advertentie, een gecompromitteerde website of een link in een bericht.
Het verzonnen probleem. Er verschijnt een overlay of pop-up: een verificatie die mislukt, een ontbrekend lettertype, een document dat niet laadt, of een nagebootst CAPTCHA-scherm dat vraagt te bewijzen dat je geen robot bent.
De instructie. De pagina presenteert een korte, geloofwaardige oplossing. Meestal in drie stappen: kopieer deze tekst, open een systeemvenster, plak en druk op enter. De te kopiëren regel staat vaak al klaar op het klembord.
De uitvoering. Het slachtoffer voert het commando uit. Er wordt code opgehaald en gestart. Vanaf dat moment draait de malware onder de rechten van de gebruiker.
Wat de aanval effectief maakt is niet de techniek maar het ontwerp. De gebruiker denkt een probleem op te lossen en handelt onder lichte tijdsdruk.
Waarom bestaande maatregelen tekortschieten
Een mailfilter ziet geen bijlage, want die is er niet. Een URL-scanner ziet een pagina die op zichzelf niets uitvoert. Een endpointoplossing ziet een handeling die door de ingelogde gebruiker is gestart, wat per definitie legitiem gedrag lijkt.
Dat is het kernpunt: er is geen exploit. Er is geen kwetsbaarheid die je kunt patchen. De aanvalsketen loopt volledig via geautoriseerde handelingen.
Daarom is dit voor het mkb en voor MSPs meer dan een awarenessvraagstuk. De techniek is ook in ontwikkeling: Apple voegde in maart 2026 een mitigatie toe aan macOS tegen ClickFix-achtige aanvallen, waarna in april een aangepaste variant opdook die het URI-schema applescript:// gebruikt om het Terminal-programma te omzeilen.
Wat wel werkt
Vier maatregelen, oplopend in effectiviteit.
1. Beperk de uitvoeringsmogelijkheid. De meest directe maatregel: zorg dat gewone gebruikers geen scripts kunnen uitvoeren die ze zelf plakken. Beleid rond scripting, uitvoeringsbeperkingen en het blokkeren van scriptinterpreters voor niet-technische rollen halen de laatste stap uit de keten.
2. Herken het gedragspatroon in plaats van het bestand. Detectie moet zich richten op de handeling, niet op een bekende indicator. Een gebruiker die kort na een browserbezoek een commandoregel opent en een gekopieerd commando uitvoert, is een signaal dat je kunt bouwen zonder te weten welke malware er volgt.
3. Eén heldere regel voor medewerkers. Ingewikkelde instructies werken niet. Eén regel wel: geen enkel legitiem probleem lost zich op door zelf een commando te plakken in een systeemvenster. Wie zoiets ziet, sluit het scherm en meldt het.
Dit is ook precies waarom security awareness bij dit type aanval meer oplevert dan bij klassieke phishing: het gevraagde gedrag is zo specifiek dat het herkenbaar te maken is.
4. Zorg dat melden makkelijk is. Iemand die het commando al heeft uitgevoerd, moet dat binnen minuten kunnen melden zonder gedoe en zonder verwijt. De schadebeperking zit volledig in die eerste minuten.
Wat dit betekent onder de Cyberbeveiligingswet
Een succesvolle ClickFix-infectie is geen apart soort incident. Als het leidt tot verstoring of tot toegang tot gegevens, gelden dezelfde meldtermijnen als bij elk ander significant incident: een vroegtijdige waarschuwing binnen vierentwintig uur en een volledige melding daarna.
Dat maakt detectie hier extra relevant. Bij een aanval die geen alarm afgaat, begint je meldklok op het moment dat je het had moeten weten, niet op het moment dat je het ontdekt. Meer hierover in wanneer moet je een datalek melden.
Kort samengevat
ClickFix verplaatst de aanval van je systeem naar je scherm. De maatregel die het meeste oplevert is niet een extra product maar een combinatie: de uitvoeringsmogelijkheid wegnemen waar dat kan, gedrag detecteren in plaats van bestanden, en één regel die iedereen onthoudt.
Bronnen
- NCSC Zwitserland, Week 8: “ClickFix” – When a supposed fix or verification installs malware, 24 februari 2026
- Microsoft Security Blog, Think before you Click(Fix): Analyzing the ClickFix social engineering technique, 21 augustus 2025
- Microsoft Threat Intelligence, melding over de Windows Terminal-variant, 9 maart 2026
Veelgestelde vragen
Wat is een ClickFix aanval? Een vorm van social engineering waarbij het slachtoffer via een verzonnen technisch probleem wordt verleid zelf kwaadaardige code te plakken en uit te voeren in een systeemvenster.
Waarom houdt mijn antivirus ClickFix niet tegen? Omdat er geen kwaadaardige bijlage of exploit aan te pas komt. De handeling wordt uitgevoerd door de ingelogde gebruiker en lijkt daarmee legitiem.
Hoe herken ik ClickFix? Aan het verzoek zelf. Elke pagina die vraagt om een tekst te kopiëren en in een systeemvenster of commandoregel te plakken, is verdacht, ongeacht hoe overtuigend de aanleiding lijkt.
Wat moet ik doen als een medewerker het commando heeft uitgevoerd? Het toestel loskoppelen van het netwerk, inloggegevens van die gebruiker resetten en het incident behandelen als een mogelijke compromittatie. Beoordeel daarna of er een meldplicht geldt.
Is ClickFix alleen een Windows-probleem? Nee. Er zijn varianten voor macOS gedocumenteerd, waaronder een aanpassing nadat Apple in maart 2026 een mitigatie doorvoerde.