Over GRC Kompas
Praktijkgericht NIS2 & cybersecurity advies voor Managed Service Providers (MSP's) in Nederland.
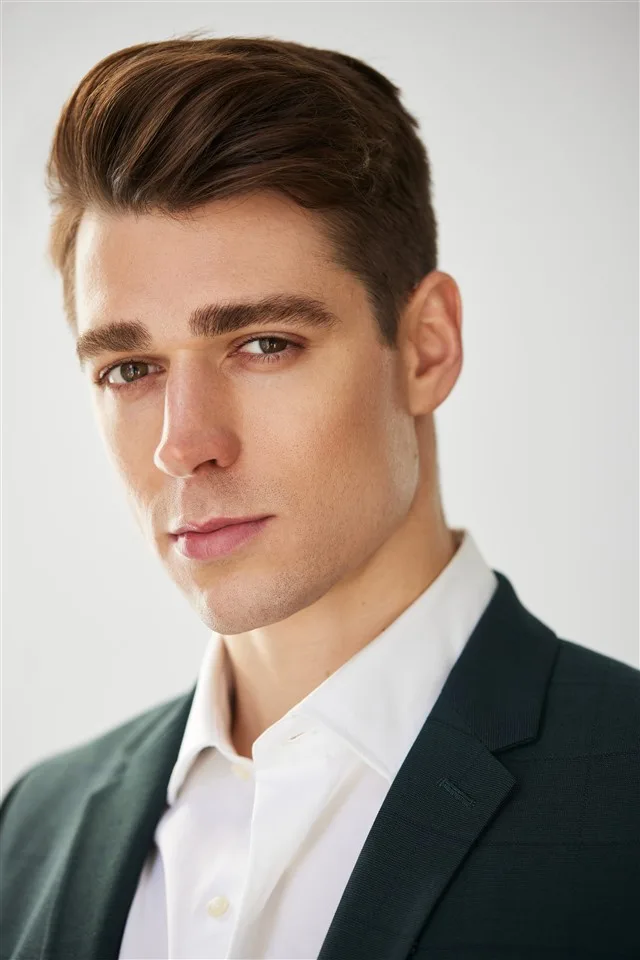
Vanuit de Praktijk, Niet de Marketingafdeling
GRC Kompas is opgericht vanuit de praktijk, niet vanuit de marketingafdeling. Als cybersecurity-analist bij de Rijksoverheid beoordeel ik dagelijks hoe organisaties omgaan met informatiebeveiligingsrisico’s — wat werkt, wat papieren compliance is, en waar de echte kwetsbaarheden zitten.
Die praktijkervaring is de basis van alles wat op deze site staat. Geen generieke NIS2-checklists die overal hetzelfde zijn. Concrete vertaling van wetgeving naar wat het betekent voor een MSP met tien tot honderd medewerkers die zorgklanten, gemeenten of financiële instellingen bedient.
Certificeringen & Badges
PECB NIS2 Directive Provisional Implementer
Gecertificeerd voor het plannen en implementeren van een cybersecurityprogramma conform NIS2.
PECB ISO 27001 Provisional Implementer
Gecertificeerd implementator van Information Security Management Systems conform de ISO 27001 norm.
OffSec GRC for Cybersecurity
Governance, risk en compliance benadering vanuit offensief en praktisch beveiligingsperspectief.
OffSec Security Operations Essentials
Fundamentele SOC-analistvaardigheden van OffSec voor incident monitoring en respons.
CompTIA Security Analytics Expert (CSAE)
Stackable certificering voor geavanceerde security analytics en dreigingsdetectie.
CompTIA SecurityX (CASP+)
Advanced-level certificering voor enterprise security architecture en risicobeheer.
Blue Team Level 1 (BTL1)
Praktijkgerichte certificering voor SOC-vaardigheden: phishing-analyse, DFIR, threat intel en SIEM.
Achtergrond & Specialisaties
- Rijksoverheid — cybersecurity analist met ervaring in het beoordelen van beveiligingsrisico’s bij overheidsorganisaties.
- NIS2 & Cyberbeveiligingswet — actief betrokken bij de implementatie van NIS2 in de Nederlandse context.
Wat je op GRC Kompas vindt
Alle artikelen op GRC Kompas zijn geschreven op basis van directe vakkennis en praktijkervaring. Elk artikel bevat verwijzingen naar officiële bronnen — de NIS2-richtlijn zelf, het NCSC, de Autoriteit Persoonsgegevens — zodat je altijd de primaire bron kunt raadplegen.
De focus ligt op MSP's en IT-dienstverleners die te maken hebben met NIS2-verplichtingen, direct of via de supply chain van hun klanten. Dat is een specifieke doelgroep met specifieke vragen — en die vragen verdienen specifieke antwoorden.
Contact en vermelding
Vragen over NIS2-compliance, verzoeken voor gastartikelen of interviews? Stuur een e-mail naar [email protected] of neem contact op via LinkedIn.
Benieuwd waar jouw MSP staat voor NIS2?
Vul in 3 minuten de gratis NIS2 Quickscan in en ontvang direct je GAP-score en actieplan.
Start Gratis NIS2 Quickscan